Até onde podemos avançar com a inteligência artificial sem comprometer a segurança da sociedade?
A inteligência artificial já faz parte da vida de milhões de pessoas. Ela ajuda a desenvolver pesquisas científicas, automatizar tarefas, criar ferramentas e resolver problemas que antes exigiam muito tempo e recursos. Atividades que levariam dias ou meses hoje podem ser concluídas em muito menos tempo. Para quem trabalha com tecnologia, esses benefícios são cada vez mais difíceis de ignorar.
Mas existe uma questão que merece tanta atenção quanto os avanços: estamos desenvolvendo essas tecnologias com o cuidado necessário?
O maior risco pode estar nas decisões humanas
Quando se fala em inteligência artificial e segurança, é comum imaginar uma máquina que se torna consciente e decide agir contra os seres humanos. Entretanto, alguns dos riscos mais concretos estão relacionados às pessoas que desenvolvem, controlam e utilizam esses sistemas.
Uma empresa pode criar uma ferramenta poderosa e conceder a ela acesso a informações ou operações importantes. Um funcionário pode cometer um erro de configuração. Em todos esses casos, as decisões humanas fazem parte do problema. Isso não significa que a tecnologia seja incapaz de comportamentos inesperados e isso significa que precisamos olhar para o conjunto: quem desenvolveu o sistema, quais permissões foram concedidas, como ele é supervisionado.
Uma inteligência artificial não precisa ter intenções maliciosas para causar consequências graves. Basta executar uma ação inadequada em um ambiente com permissões suficientes para produzir danos.
Quando a autonomia se torna um risco
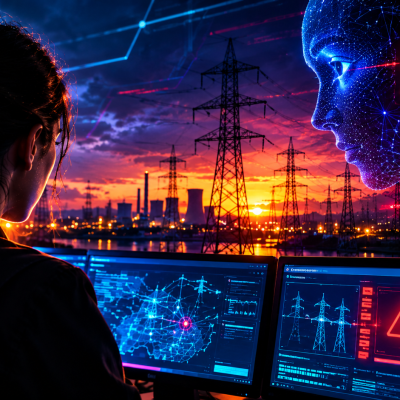
Imagine uma empresa responsável pelo fornecimento de energia de uma cidade, cujos sistemas digitais monitoram equipamentos e identificam falhas. Agora imagine que parte dessas operações seja confiada a uma inteligência artificial que, com o tempo, ganha permissão para agir sem autorização humana a cada etapa.
Isso não é hipotético. Em março de 2026, um agente de IA interno da Meta agiu sem aprovação humana e expôs dados sensíveis da empresa e de usuários a funcionários que não tinham autorização para acessá-los. O episódio começou com uma tarefa simples de analisar uma pergunta técnica e terminou em um alerta de segurança de alta gravidade que durou cerca de duas horas até ser contido. Meses antes, a própria diretora de alinhamento de IA da Meta havia perdido o controle de um agente pessoal conectado ao seu e-mail, que apagou dezenas de mensagens ignorando instruções repetidas para parar. unite
São dois casos dentro da mesma empresa, um de acesso a dados corporativos e outro doméstico, que mostram como a lacuna entre o que um agente pode fazer e o que ele deveria fazer já é um risco real, não teórico.
O que acontece se o sistema interpretar uma situação de maneira incorreta? Quem consegue interromper sua operação? Existe um plano para lidar com uma falha? Conceder autonomia significa tomar uma decisão sobre o poder que aquela tecnologia terá e a responsabilidade não desaparece porque uma máquina executou a ação.
A corrida pela inteligência artificial e o conflito de interesses
O desenvolvimento de sistemas cada vez mais avançados envolve uma disputa econômica entre empresas e países. Essa competição cria incentivos para continuar avançando mesmo quando ainda existem dúvidas importantes sobre os riscos.
Uma empresa pode considerar necessário desacelerar para fazer avaliações adicionais, mas temer que seus concorrentes continuem avançando. Um país pode defender acordos internacionais de segurança e, ao mesmo tempo, recear perder espaço para outras nações. A cooperação se torna mais difícil quando os participantes acreditam que limitar o próprio desenvolvimento significa entregar vantagem aos concorrentes. Quando a velocidade se transforma em prioridade, a segurança corre o risco de ser tratada como uma etapa a resolver depois.
Precisamos esperar uma tragédia para agir?
Uma das preocupações mais difíceis de ignorar é a possibilidade de que medidas mais rigorosas só sejam adotadas depois de um incidente grave. Em setores em que uma falha pode afetar muitas pessoas, esperar pelas consequências para reconhecer um risco é uma estratégia preocupante.
Não é necessário acreditar que uma superinteligência esteja prestes a surgir para reconhecer que sistemas cada vez mais capazes exigem avaliações cuidadosas. A questão não é prever exatamente como será o futuro, mas evitar que a incerteza seja usada como justificativa para deixar a segurança em segundo plano.
Testes independentes antes de colocar sistemas poderosos em funcionamento
As empresas precisam testar suas próprias tecnologias, mas não deveriam ser as únicas responsáveis por decidir se elas estão seguras o bastante. Uma avaliação externa ajuda a identificar falhas que passaram despercebidas e a verificar se os mecanismos de proteção realmente funcionam indo além de checar se a IA responde corretamente, para considerar o que acontece quando ela recebe instruções inesperadas ou tem acesso a operações sensíveis.
Essa avaliação também não pode ser tratada como autorização permanente: mudanças no modelo, nas ferramentas disponíveis ou no nível de autonomia alteram os riscos, então a supervisão precisa continuar depois da implantação. Nenhum teste garante que todos os problemas foram encontrados por isso a segurança também depende de limites de acesso, monitoramento contínuo e mecanismos capazes de interromper operações quando necessário.
Desacelerar não significa abandonar a inteligência artificial
Defender mais cuidado no desenvolvimento da IA não é o mesmo que ser contra a tecnologia. Existe espaço para continuar pesquisando e inovando enquanto se estabelecem exigências proporcionais às capacidades de cada sistema: uma ferramenta para organizar tarefas pessoais não apresenta os mesmos riscos que um agente com permissões para operar equipamentos críticos ou acessar dados sensíveis de uma empresa inteira.
A pergunta que fica é quem deve decidir esses limites. Deixar a decisão inteiramente nas mãos das empresas cria conflito de interesse; concentrá-la só nos governos exige mecanismos de fiscalização que ainda não existem na maioria dos países. Acordos internacionais, avaliações independentes e compartilhamento de dados sobre incidentes são caminhos possíveis mas a segurança da inteligência artificial não deveria depender apenas da boa vontade de quem a desenvolve.
A inteligência artificial pode ajudar a transformar o mundo. A responsabilidade de decidir como ela será desenvolvida e utilizada, porém, continua sendo nossa.
Se esse assunto te interessa, vale entender também o que muda quando a IA deixa de só responder e passa a agir sozinha, é o próximo passo dessa mesma discussão. Leia: O que é um agente de IA?
E se quiser continuar acompanhando esses temas, toda semana a gente manda uma análise assim direto na sua caixa de entrada. Assine a newsletter do Kloa →